
Khi bạn sử dụng các ứng dụng web, ngân hàng trực tuyến hay mạng xã hội, chắc hẳn Định Nghĩa Chi Tiết
Session timeout (thời gian chờ phiên làm việc) là một cơ chế tự động trong hệ thống máy chủ, có nhiệm vụ kết thúc một phiên làm việc (session) của người dùng sau một khoảng thời gian nhất định mà không có bất kỳ tương tác nào từ phía họ. Nói một cách dễ hiểu, khi bạn đăng nhập vào một trang web, máy chủ sẽ tạo ra một “phiên” để ghi nhớ trạng thái đăng nhập của bạn. Nếu bạn rời khỏi màn hình, đi ăn trưa hoặc làm việc khác mà không click chuột hay gõ phím, hệ thống sẽ đếm ngược thời gian. Khi thời gian này kết thúc, phiên làm việc sẽ bị vô hiệu hóa, và bạn sẽ bị đăng xuất hoặc phải xác thực lại.
Mục đích chính của cơ chế này là bảo mật. Nếu bạn quên đăng xuất trên một máy tính công cộng, session timeout sẽ là “lớp chắn” cuối cùng ngăn chặn người khác truy cập trái phép vào tài khoản của bạn. Ngoài ra, việc này còn giúp giải phóng tài nguyên máy chủ (RAM, bộ nhớ) vì các phiên không còn hoạt động sẽ được dọn dẹp, tránh tình trạng quá tải hệ thống.
Bản Chất Và Cơ Chế Hoạt Động Của Session Timeout
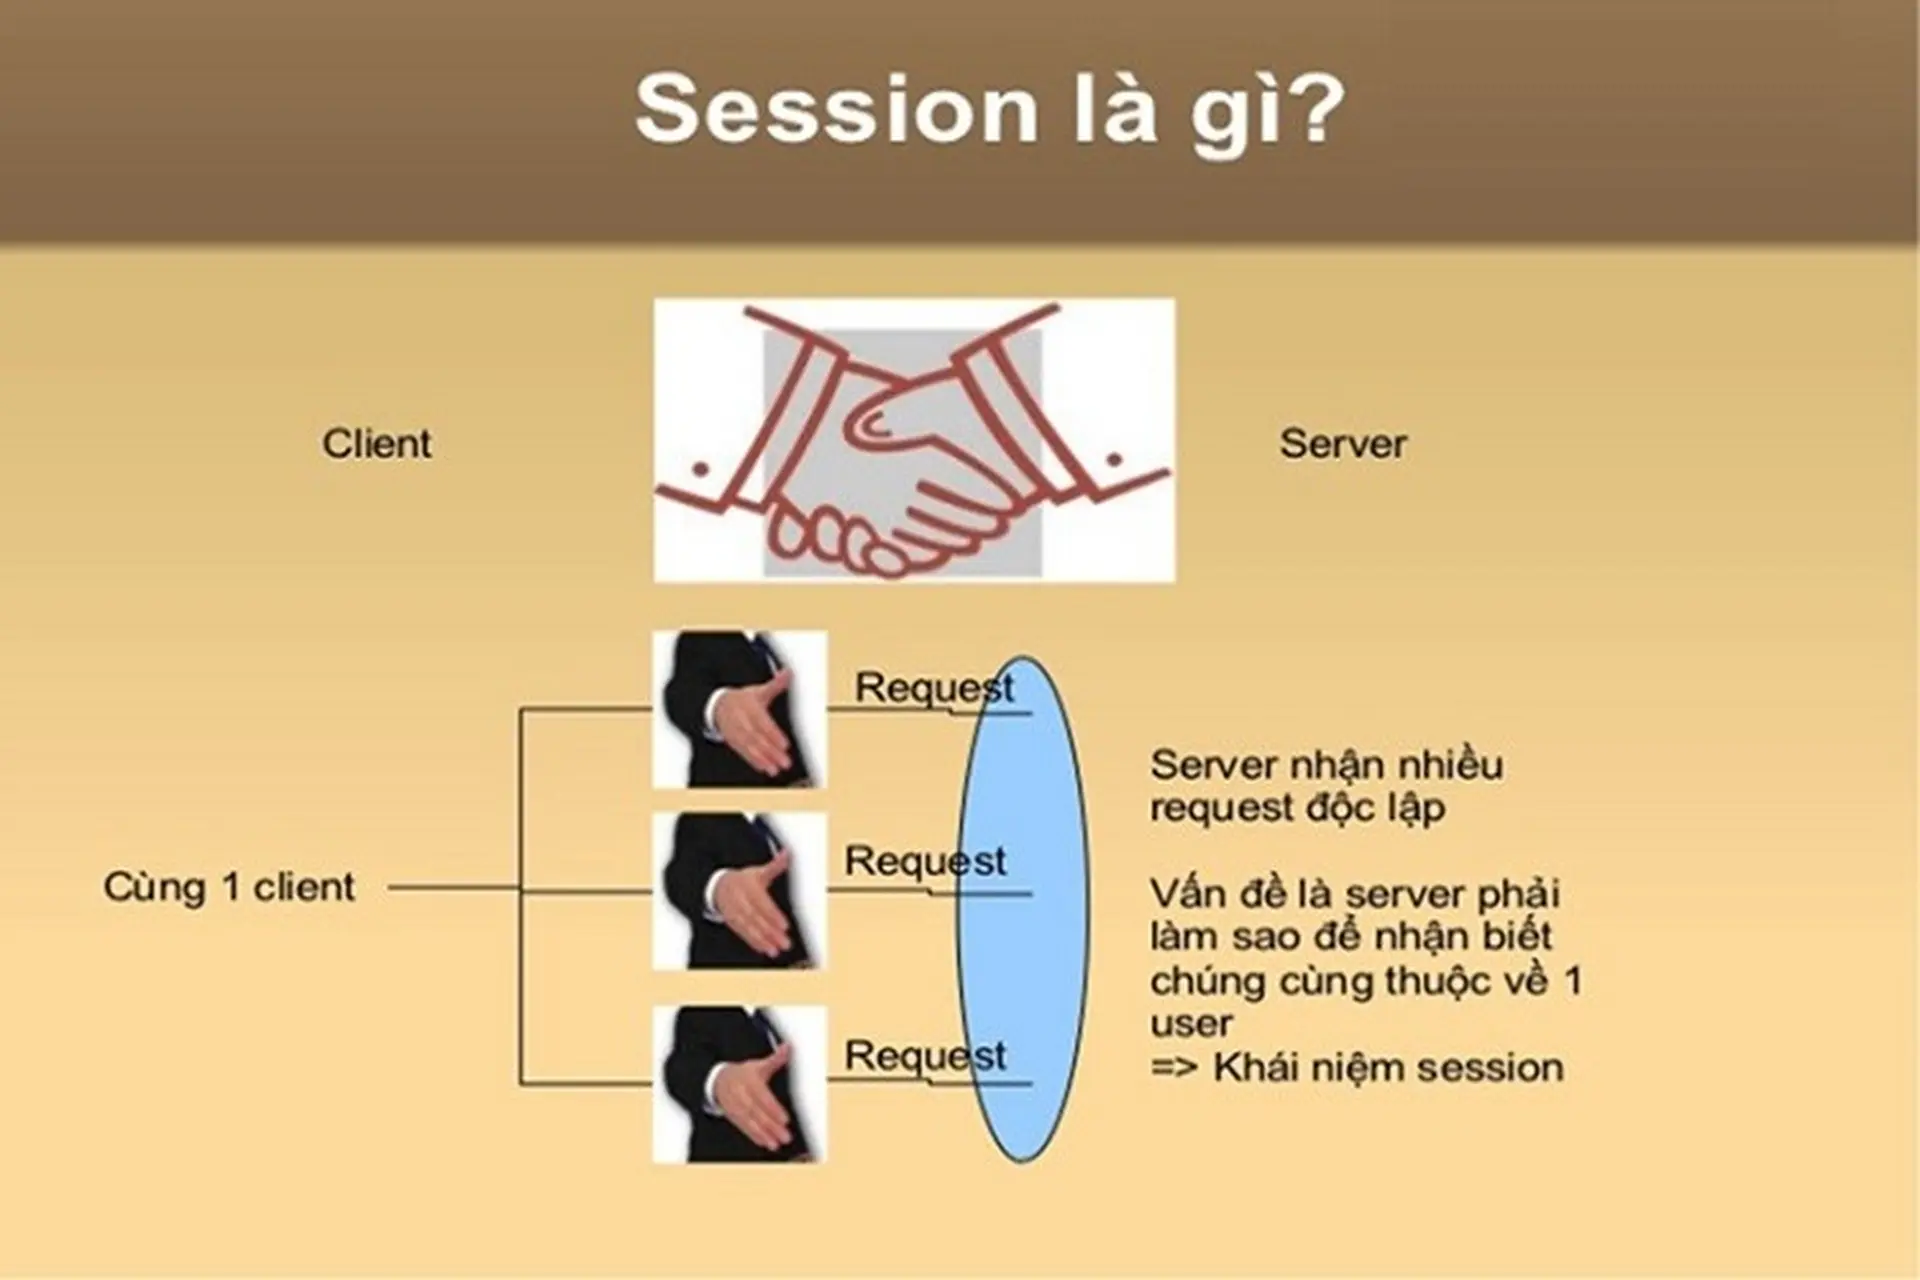
Để hiểu rõ hơn về session timeout, chúng ta cần nắm được cách mà một phiên làm việc (session) được tạo ra và quản lý. Quy trình này diễn ra như sau:
Quá Trình Tạo Lập Phiên (Session)
Khi bạn nhập tên người dùng và mật khẩu để đăng nhập, máy chủ sẽ xác minh thông tin. Nếu hợp lệ, máy chủ sẽ tạo ra một session ID (một chuỗi ký tự duy nhất) và lưu trữ nó ở phía máy chủ. Đồng thời, session ID này được gửi về trình duyệt của bạn và lưu trong cookie. Từ thời điểm này, mỗi lần bạn gửi yêu cầu (request) lên máy chủ, trình duyệt sẽ tự động đính kèm cookie chứa session ID để máy chủ nhận diện bạn là ai.
Bộ Đếm Thời Gian (Timer) Hoạt Động Như Thế Nào?
Mỗi phiên làm việc đều được gắn với một biến thời gian, thường gọi là session.gc_maxlifetime trong PHP hoặc timeout trong các framework khác. Có hai cơ chế chính để đếm thời gian:
- Cơ chế tuyệt đối (Absolute Timeout): Phiên sẽ bị hủy sau một khoảng thời gian cố định kể từ lúc đăng nhập, bất kể bạn có hoạt động hay không. Ví dụ: cấu hình 30 phút, thì dù bạn có liên tục click chuột, sau đúng 30 phút kể từ lúc đăng nhập, bạn vẫn bị đăng xuất.
- Cơ chế trượt (Sliding / Idle Timeout): Đây là cơ chế phổ biến nhất. Bộ đếm sẽ được reset về 0 mỗi khi có tương tác từ người dùng (click, gõ phím, di chuyển chuột). Nếu bạn không hoạt động trong một khoảng thời gian nhất định (ví dụ 15 phút), phiên sẽ hết hạn. Nếu bạn hoạt động liên tục, phiên có thể kéo dài vô thời hạn.
- Tăng cường bảo mật: Ngăn chặn truy cập trái phép khi người dùng quên đăng xuất, đặc biệt quan trọng trên các thiết bị dùng chung.
- Giảm tải tài nguyên máy chủ: Các phiên không hoạt động sẽ bị xóa, giải phóng bộ nhớ và giảm gánh nặng cho CPU, giúp hệ thống hoạt động nhanh hơn.
- Tuân thủ các tiêu chuẩn bảo mật: Nhiều chuẩn bảo mật quốc tế như PCI DSS (cho ngành thẻ thanh toán) hoặc ISO 27001 yêu cầu bắt buộc phải có cơ chế session timeout.
- Bảo vệ dữ liệu nhạy cảm: Trong các ứng dụng y tế, tài chính, việc tự động đăng xuất giúp bảo vệ thông tin cá nhân quan trọng của người dùng.
- Gây khó chịu cho người dùng: Nếu thời gian timeout quá ngắn, người dùng sẽ bị gián đoạn công việc, phải đăng nhập lại nhiều lần, dẫn đến trải nghiệm kém.
- Mất dữ liệu chưa lưu: Nếu người dùng đang soạn thảo văn bản dài hoặc điền vào một biểu mẫu phức tạp mà bị timeout, toàn bộ dữ liệu chưa được lưu có thể bị mất.
- Xung đột với các tác vụ nền: Một số ứng dụng chạy tác vụ nền (như tải file lên) có thể bị gián đoạn nếu session timeout xảy ra giữa chừng.
Vòng Đời Của Một Phiên Làm Việc
Một phiên làm việc trải qua các giai đoạn: Khởi tạo (khi đăng nhập), Hoạt động (khi có request), Nhàn rỗi (khi không có request), và Kết thúc (khi timeout xảy ra hoặc người dùng đăng xuất). Việc hiểu rõ vòng đời này giúp lập trình viên xác định chính xác thời điểm nên gia hạn hay hủy bỏ phiên để tối ưu trải nghiệm người dùng mà vẫn đảm bảo an toàn.
Phân Loại Session Timeout Phổ Biến Hiện Nay
Không phải tất cả các session timeout đều giống nhau. Tùy thuộc vào mục đích sử dụng và mức độ bảo mật yêu cầu, người ta phân chia thành các loại chính sau:
1. Timeout Theo Thời Gian Nhàn Rỗi (Idle Timeout)
Đây là loại phổ biến nhất, áp dụng cho hầu hết các website thương mại điện tử, mạng xã hội, diễn đàn. Thời gian nhàn rỗi thường dao động từ 15 đến 30 phút. Loại này cân bằng giữa bảo mật và trải nghiệm người dùng, vì người dùng thường xuyên thao tác sẽ không bị ảnh hưởng.
2. Timeout Tuyệt Đối (Absolute Timeout)
Loại này thường được sử dụng trong các ứng dụng nhạy cảm như ngân hàng trực tuyến, cổng thanh toán, hoặc các hệ thống quản trị nội bộ. Thời gian tuyệt đối thường ngắn, khoảng 10-15 phút, để đảm bảo rằng ngay cả khi người dùng quên đăng xuất, phiên làm việc cũng sẽ tự động kết thúc sau một khoảng thời gian cố định, giảm thiểu rủi ro bị tấn công.
3. Timeout Cuộn (Rolling Timeout)
Đây là một biến thể của idle timeout, nhưng thay vì chỉ reset khi có tương tác, nó còn có thể gia hạn thêm một khoảng thời gian cố định sau mỗi lần tương tác. Ví dụ: mỗi lần bạn click chuột, phiên của bạn được gia hạn thêm 20 phút nữa. Điều này tạo cảm giác liền mạch cho người dùng khi họ làm việc liên tục.
Lợi Ích Và Hạn Chế Của Việc Sử Dụng Session Timeout
Việc áp dụng session timeout mang lại nhiều lợi ích rõ rệt, nhưng cũng tiềm ẩn một số hạn chế mà nhà phát triển cần cân nhắc kỹ lưỡng.
Lợi Ích Vượt Trội
Hạn Chế Cần Lưu Ý
So Sánh Session Timeout Giữa Các Nền Tảng Phổ Biến
Mỗi ngôn ngữ lập trình và framework có cách cấu hình session timeout riêng. gc_maxlifetime
Nhìn vào bảng trên, có thể thấy mỗi nền tảng có một triết lý thiết kế riêng. Ví dụ, Django mặc định cho thời gian rất dài (2 tuần) vì nó hướng đến các ứng dụng quản trị nội bộ, trong khi ASP.NET chọn 20 phút để cân bằng bảo mật và tiện lợi.
Hướng Dẫn Chi Tiết Cách Cấu Hình Session Timeout
Việc cấu hình session timeout đúng cách đòi hỏi sự hiểu biết về cả phía máy chủ và phía trình duyệt.
Cấu Hình Trong PHP
Trong PHP, ” kèm theo nút “Tiếp tục phiên”. Điều này giúp người dùng chủ động gia hạn phiên làm việc của mình mà không bị gián đoạn bất ngờ.
Nguyên Tắc 3: Kiểm Tra Session Timeout Ở Cả Phía Máy Chủ Và Phía Trình Duyệt
Đừng chỉ dựa vào JavaScript phía trình duyệt để kiểm tra timeout. Luôn phải kiểm tra session ở phía máy chủ vì người dùng có thể tắt JavaScript hoặc sử dụng các công cụ để vô hiệu hóa kiểm tra phía trình duyệt. Bảo mật thực sự phải đến từ phía máy chủ.
Nguyên Tắc 4: Ghi Log Và Theo Dõi Các Sự Kiện Timeout
Việc ghi lại các sự kiện session timeout có thể giúp bạn phát hiện ra các hành vi bất thường. Ví dụ, nếu một tài khoản bị timeout liên tục trong một khoảng thời gian ngắn, có thể đó là dấu hiệu của một cuộc tấn công brute-force hoặc một bot đang cố gắng truy cập vào tài khoản.
Câu Hỏi Thường Gặp Về Session Timeout (FAQ)
Session timeout và session fixation có liên quan gì đến nhau?
Session fixation là một kỹ thuật tấn công trong đó kẻ tấn công cố gắng áp đặt một session ID đã biết lên nạn nhân. Session timeout là một trong những biện pháp phòng chống hiệu quả kỹ thuật tấn công này. Khi phiên có thời gian sống ngắn và được tạo mới sau khi đăng nhập, kẻ tấn công sẽ khó có cơ hội sử dụng session ID đã đánh cắp được.
Làm thế nào để kiểm tra session timeout đang hoạt động trên website của tôi?
Về mặt kỹ thuật, session timeout không trực tiếp ảnh hưởng đến thứ hạng tìm kiếm. Tuy nhiên, nếu thời gian timeout quá ngắn gây ra trải nghiệm người dùng kém, tỷ lệ thoát trang (bounce rate) sẽ tăng cao, thời gian ở lại trang (dwell time) giảm xuống. Các yếu tố hành vi người dùng này có thể gián tiếp ảnh hưởng đến thứ hạng SEO của bạn trên Google.
Có nên tắt hoàn toàn session timeout để tăng trải nghiệm người dùng không?
Tuyệt đối không nên. Việc tắt session timeout sẽ tạo ra lỗ hổng bảo mật nghiêm trọng. Bất kỳ ai có quyền truy cập vào máy tính của người dùng (dù là người thân trong gia đình hay nhân viên IT) đều có thể truy cập vào tài khoản mà không gặp bất kỳ trở ngại nào. Hãy luôn duy trì session timeout, chỉ cần điều chỉnh thời gian cho phù hợp với từng loại ứng dụng.
Session timeout khác gì với JWT (JSON Web Token) expiration?
Session timeout hoạt động dựa trên trạng thái lưu trữ trên máy chủ, trong khi JWT expiration là cơ chế xác thực không trạng thái (stateless). Với JWT, token chứa thông tin xác thực và có thời gian hết hạn riêng (exp). Khi token hết hạn, người dùng phải xác thực lại. JWT thường được sử dụng trong các API và ứng dụng di động, trong khi session timeout truyền thống phù hợp hơn với các ứng dụng web có giao diện người dùng.
Kết Luận
Session timeout là một cơ chế bảo mật không thể thiếu trong bất kỳ ứng dụng web hiện đại nào. Hiểu rõ session timeout là gì, cách nó hoạt động, và cách cấu hình tối ưu sẽ giúp bạn xây dựng được những ứng dụng vừa an toàn vừa thân thiện với người dùng. Điều quan trọng nhất là phải tìm được sự cân bằng phù hợp: không quá ngắn để gây khó chịu, không quá dài để tạo ra rủi ro bảo mật.
Hãy luôn nhớ rằng, một hệ thống bảo mật tốt không phải là hệ thống có nhiều tính năng phức tạp nhất, mà là hệ thống khiến người dùng cảm thấy an toàn mà không nhận ra sự hiện diện của các lớp bảo vệ. Session timeout, khi được triển khai khéo léo, sẽ là một trong những lớp bảo vệ thầm lặng nhưng vô cùng hiệu quả đó. Hãy áp dụng những kiến thức trong bài viết này để tối ưu hóa ứng dụng của bạn ngay hôm nay.
