
Trong thời đại số, việc bảo vệ tài khoản trực tuyến khỏi tin tặc chưa bao giờ quan trọng đến vậy. Mỗi ngày có hàng nghìn tài khoản bị đánh cắp chỉ vì chỉ dùng mật khẩu đơn giản. Vậy 2FA là gì và tại sao nó lại trở thành “lá chắn thép” không thể thiếu cho mọi tài khoản quan trọng? Bài viết này sẽ giải thích chi tiết từ khái niệm cơ bản, cơ chế hoạt động, các phương thức phổ biến, cho đến cách thiết lập và những sai lầm cần tránh khi sử dụng xác thực hai yếu tố.
2FA là gì? Định nghĩa chi tiết và dễ hiểu
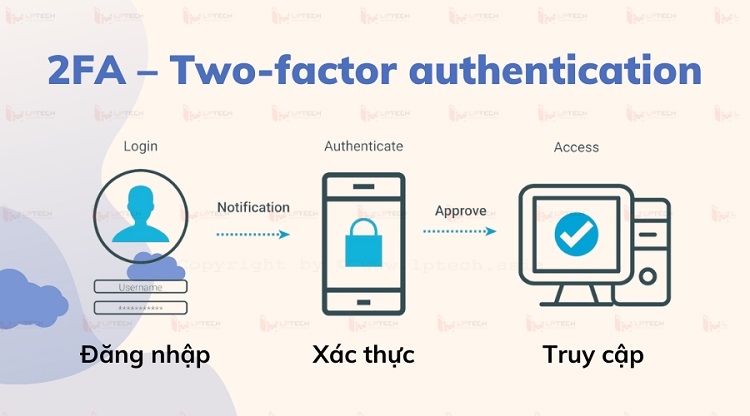
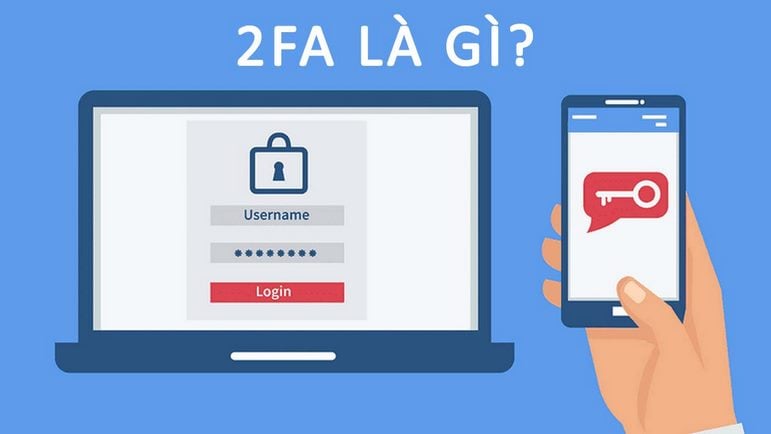
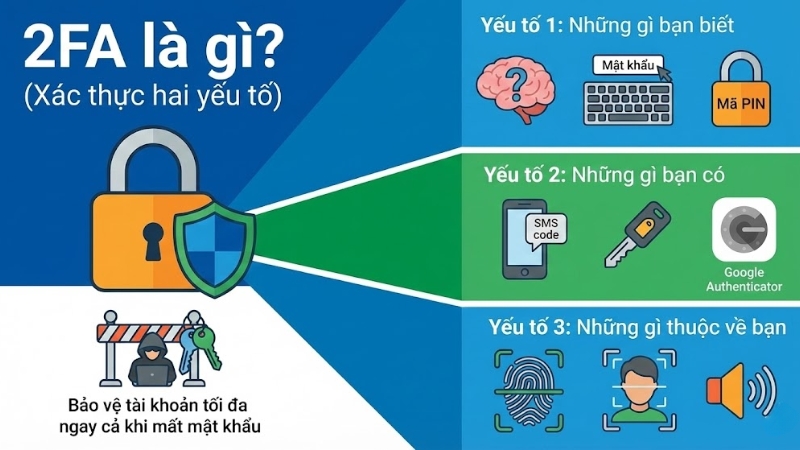
2FA (Two-Factor Authentication) hay còn gọi là xác thực hai yếu tố, là một lớp bảo mật bổ sung yêu cầu người dùng cung cấp hai bằng chứng (yếu tố) khác nhau để xác minh danh tính trước khi được phép truy cập vào tài khoản hoặc hệ thống. Thay vì chỉ nhập mật khẩu như cách truyền thống, người dùng phải trải qua hai bước xác thực riêng biệt.
Về bản chất, 2FA hoạt động dựa trên nguyên tắc kết hợp hai trong ba loại yếu tố xác thực sau:
- Yếu tố kiến thức (Something you know): Là những gì bạn biết, ví dụ như mật khẩu, mã PIN, hoặc câu trả lời bảo mật.
- Yếu tố sở hữu (Something you have): Là những gì bạn có, ví dụ như điện thoại thông minh, thẻ ATM, hoặc thiết bị phần cứng như YubiKey.
- Yếu tố sinh trắc học (Something you are): Là đặc điểm sinh học của bạn, ví dụ như vân tay, khuôn mặt, hoặc mống mắt.
- Ngăn chặn truy cập trái phép: Ngay cả khi mật khẩu bị lộ, kẻ tấn công vẫn không thể vào tài khoản nếu thiếu yếu tố thứ hai.
- Bảo vệ khỏi tấn công phishing: Các trang web giả mạo có thể lấy được mật khẩu nhưng không thể lấy được mã OTP đang thay đổi liên tục.
- Giảm thiểu thiệt hại từ rò rỉ dữ liệu: Khi một dịch vụ bạn dùng bị hack, mật khẩu có thể bị lộ nhưng tài khoản vẫn an toàn nhờ lớp 2FA.
- Tuân thủ quy định: Nhiều ngành nghề như tài chính, y tế yêu cầu bắt buộc sử dụng xác thực hai yếu tố theo tiêu chuẩn bảo mật.
- Tăng cường niềm tin: Khi bạn biết tài khoản được bảo vệ nhiều lớp, bạn sẽ yên tâm hơn khi thực hiện các giao dịch quan trọng.
Khi bạn kích hoạt 2FA, kẻ tấn công dù có lấy được mật khẩu của bạn cũng không thể truy cập tài khoản vì chúng không có yếu tố thứ hai. Điều này giúp giảm thiểu rủi ro từ các cuộc tấn công phishing, keylogger, hoặc rò rỉ dữ liệu từ máy chủ.
Phân biệt 2FA và MFA: Khác biệt nằm ở đâu?
Nhiều người thường nhầm lẫn giữa 2FA và MFA (Multi-Factor Authentication – Xác thực đa yếu tố). Mặc dù hai thuật ngữ này có liên quan mật thiết, nhưng chúng không hoàn toàn giống nhau.
2FA là một dạng đặc biệt của MFA, trong đó bắt buộc phải sử dụng đúng hai yếu tố xác thực khác nhau. Trong khi đó, MFA là thuật ngữ rộng hơn, cho phép sử dụng từ hai yếu tố trở lên. Một hệ thống MFA có thể yêu cầu ba hoặc bốn yếu tố, chẳng hạn như mật khẩu, mã OTP từ điện thoại, vân tay và nhận diện khuôn mặt.
| Tiêu chí | 2FA | MFA |
|---|---|---|
| Số lượng yếu tố | Chính xác 2 yếu tố | Từ 2 yếu tố trở lên |
| Phạm vi | Là một tập con của MFA | Bao gồm cả 2FA |
| Mức độ bảo mật | Cao hơn mật khẩu đơn | Cao nhất, tùy số lớp |
| Trải nghiệm người dùng | Khá thuận tiện | Có thể phức tạp hơn |
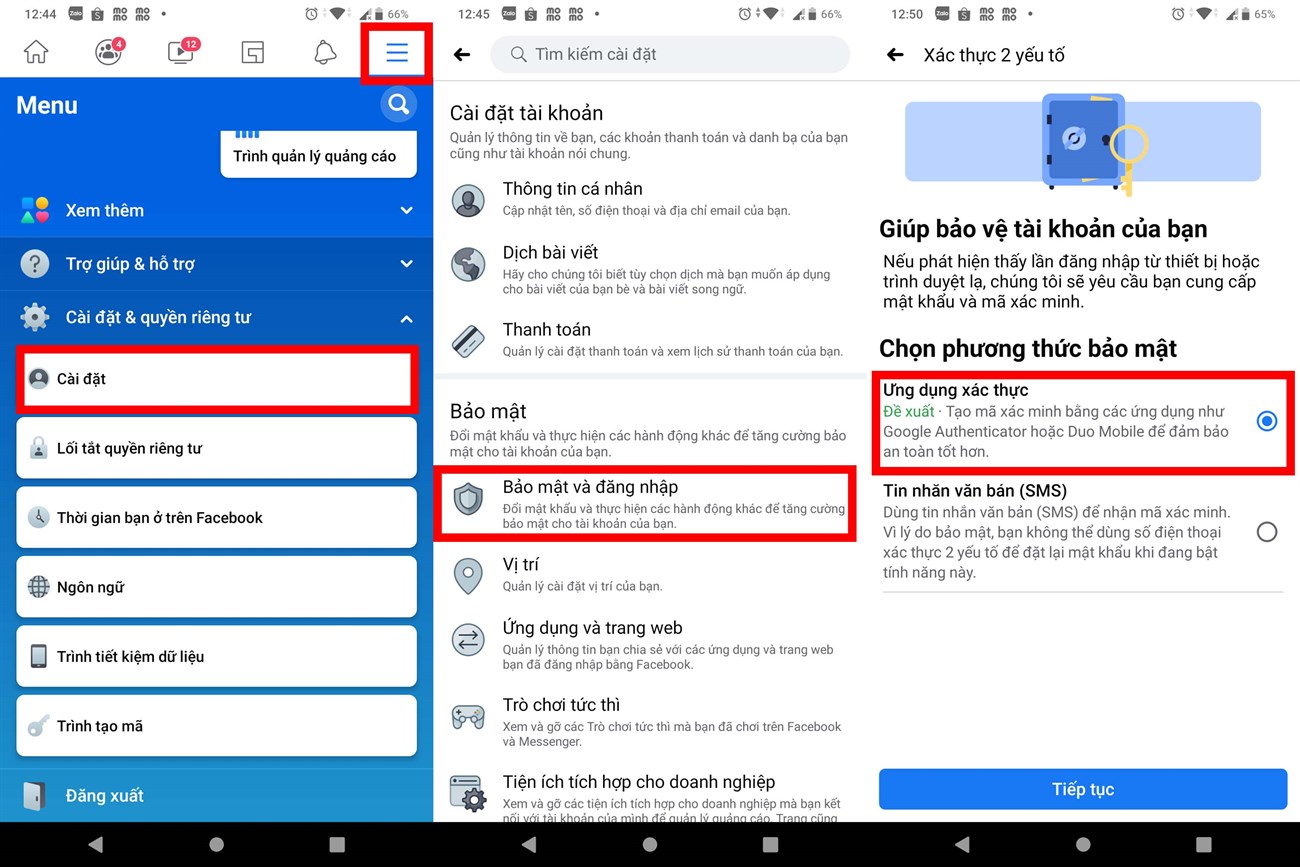
Trong thực tế, hầu hết các dịch vụ phổ biến như Google, Facebook, ngân hàng điện tử đều sử dụng 2FA. Khi bạn thấy tùy chọn “bảo mật hai lớp” hoặc “xác minh hai bước”, đó chính là 2FA.
Các phương thức 2FA phổ biến nhất hiện nay
Có nhiều cách để triển khai lớp xác thực thứ hai. Mỗi phương thức có ưu nhược điểm riêng, phù hợp với từng nhu cầu và mức độ bảo mật khác nhau.
1. Mã OTP qua tin nhắn SMS
Đây là phương thức phổ biến nhất vì tính đơn giản. Sau khi nhập mật khẩu, hệ thống gửi một mã số dùng một lần (OTP) gồm 6 chữ số đến số điện thoại đã đăng ký. Người dùng nhập mã này để hoàn tất đăng nhập.
Tuy nhiên, phương thức này có điểm yếu là tin nhắn SMS có thể bị chặn hoặc đánh cắp thông qua kỹ thuật SIM swapping. Các chuyên gia bảo mật khuyến cáo nên hạn chế dùng SMS nếu có lựa chọn khác an toàn hơn.
2. Ứng dụng xác thực (Authenticator Apps)
Các ứng dụng như Google Authenticator, Microsoft Authenticator, hoặc Authy tạo mã OTP dựa trên thuật toán TOTP (Time-based One-Time Password). Mã này thay đổi mỗi 30 giây và được đồng bộ với máy chủ. Ưu điểm lớn nhất là hoạt động ngoại tuyến, không phụ thuộc vào sóng điện thoại, và an toàn hơn SMS.
3. Khóa bảo mật phần cứng (Security Keys)
Đây là phương thức an toàn nhất hiện nay. Thiết bị nhỏ gọn như YubiKey hoặc Google Titan Key được cắm vào cổng USB hoặc kết nối NFC khi đăng nhập. Chúng sử dụng giao thức FIDO2/WebAuthn, chống phishing tuyệt đối vì mã xác thực không bao giờ rời khỏi thiết bị.
4. Xác thực sinh trắc học
Vân tay, nhận diện khuôn mặt (Face ID) hoặc quét mống mắt ngày càng được tích hợp rộng rãi trên điện thoại thông minh. Phương thức này rất thuận tiện vì không cần nhớ thêm bất kỳ thông tin nào, nhưng chi phí phần cứng cao hơn.
5. Mã dự phòng (Backup Codes)
Hầu hết các dịch vụ đều cung cấp danh sách mã dự phòng khi bạn kích hoạt 2FA. Mỗi mã chỉ dùng được một lần, giúp bạn truy cập tài khoản khi mất điện thoại hoặc không nhận được mã OTP.
Lợi ích vượt trội khi sử dụng 2FA
Việc kích hoạt 2FA mang lại nhiều lợi ích thiết thực mà bất kỳ người dùng internet nào cũng nên cân nhắc:
Những hạn chế và thách thức của 2FA
Mặc dù rất hiệu quả, 2FA không phải là giải pháp hoàn hảo tuyệt đối. Người dùng cần hiểu rõ những hạn chế để có biện pháp phòng ngừa phù hợp:
Trải nghiệm người dùng bị ảnh hưởng: Việc phải nhập thêm mã mỗi lần đăng nhập có thể gây khó chịu, đặc biệt với những người dùng không rành công nghệ. Một số dịch vụ giải quyết bằng cách cho phép “tin cậy thiết bị” trong 30 ngày.
Nguy cơ mất quyền truy cập: Nếu bạn mất điện thoại hoặc không lưu mã dự phòng,
Có, 2FA thực sự cần thiết trong bối cảnh an ninh mạng ngày càng phức tạp. Theo báo cáo của Microsoft, việc sử dụng xác thực hai yếu tố có thể chặn được hơn 99,9% các cuộc tấn công tự động vào tài khoản. Đây là lớp bảo vệ rẻ tiền và hiệu quả nhất mà bất kỳ người dùng internet nào cũng nên trang bị.
2FA có làm chậm quá trình đăng nhập không?
Việc nhập thêm mã OTP chỉ mất thêm khoảng 10-15 giây. Hầu hết các dịch vụ đều có tùy chọn “tin cậy thiết bị này trong 30 ngày”, giúp bạn không phải nhập mã mỗi lần truy cập từ cùng một thiết bị. Sự đánh đổi nhỏ về thời gian này hoàn toàn xứng đáng với mức độ bảo mật nhận được.
Nếu mất điện thoại đã cài ứng dụng xác thực thì phải làm sao?
Nếu
Không, SMS OTP không an toàn tuyệt đối. Kẻ tấn công có thể sử dụng kỹ thuật SIM swapping để chiếm quyền kiểm soát số điện thoại của bạn. Ngoài ra, mã OTP qua SMS cũng có thể bị chặn bởi phần mềm độc hại trên điện thoại. Vì vậy, các chuyên gia khuyến nghị sử dụng ứng dụng xác thực hoặc khóa phần cứng thay thế.
2FA có miễn phí không?
Hầu hết các phương thức 2FA phổ biến như SMS OTP, ứng dụng xác thực đều miễn phí. Chỉ có khóa bảo mật phần cứng (YubiKey, Titan Key) là bạn phải mua với giá dao động từ 500.000 đến 1.500.000 đồng. Tuy nhiên, đây là khoản đầu tư nhỏ so với giá trị tài sản số mà nó bảo vệ.
Kết luận
2FA là gì – đó không chỉ là một thuật ngữ công nghệ khô khan mà là một công cụ bảo mật thiết yếu trong thời đại số. Với việc các cuộc tấn công mạng ngày càng tinh vi, việc chỉ dựa vào mật khẩu đơn thuần là không đủ. Xác thực hai yếu tố cung cấp một lớp bảo vệ quan trọng, giúp bạn yên tâm hơn khi thực hiện các hoạt động trực tuyến từ giao dịch ngân hàng đến lưu trữ dữ liệu cá nhân.
Hãy bắt đầu ngay hôm nay bằng việc kích hoạt 2FA cho tài khoản email và ngân hàng của bạn. Chọn phương thức phù hợp nhất với nhu cầu, lưu trữ mã dự phòng cẩn thận, và luôn cảnh giác với các dấu hiệu bất thường. Một vài phút thiết lập ban đầu sẽ giúp bạn tránh được những rắc rối và tổn thất lớn trong tương lai. Bảo mật không phải là một lựa chọn, mà là một thói quen cần được duy trì mỗi ngày.
